Melhorando a Geração de Relatórios de Scan no OWASP ZAP
- #HTML
- #Thymeleaf
- #Segurança da Informação
Olá pessoal,
Gerei uma solução para otimizar a criação de relatórios de vulnerabilidades, mas antes de mostrar como funcionou na prática, quero alinhar o contexto:
Para quem NÃO conhece o OWASP ZAP:
O OWASP ZAP (Zed Attack Proxy) é uma das ferramentas open-source e gratuitas mais populares do mundo para análise de segurança. Mantido pela comunidade global da OWASP, ele serve para simular ataques e identificar falhas de segurança (como XSS, SQL Injection e más configurações) em aplicações web e APIs antes que invasores as explorem.
Para quem JÁ USA o OWASP ZAP no dia a dia:
Vocês sabem que extrair e formatar o relatório final de um scan pode ser extremamente trabalhoso. Reunir manualmente referências de CWE, links de suporte, guias do WSTG e organizar o mapeamento por severidade toma um tempo precioso que deveria ser focado na remediação dos achados.
O Problema e a Solução
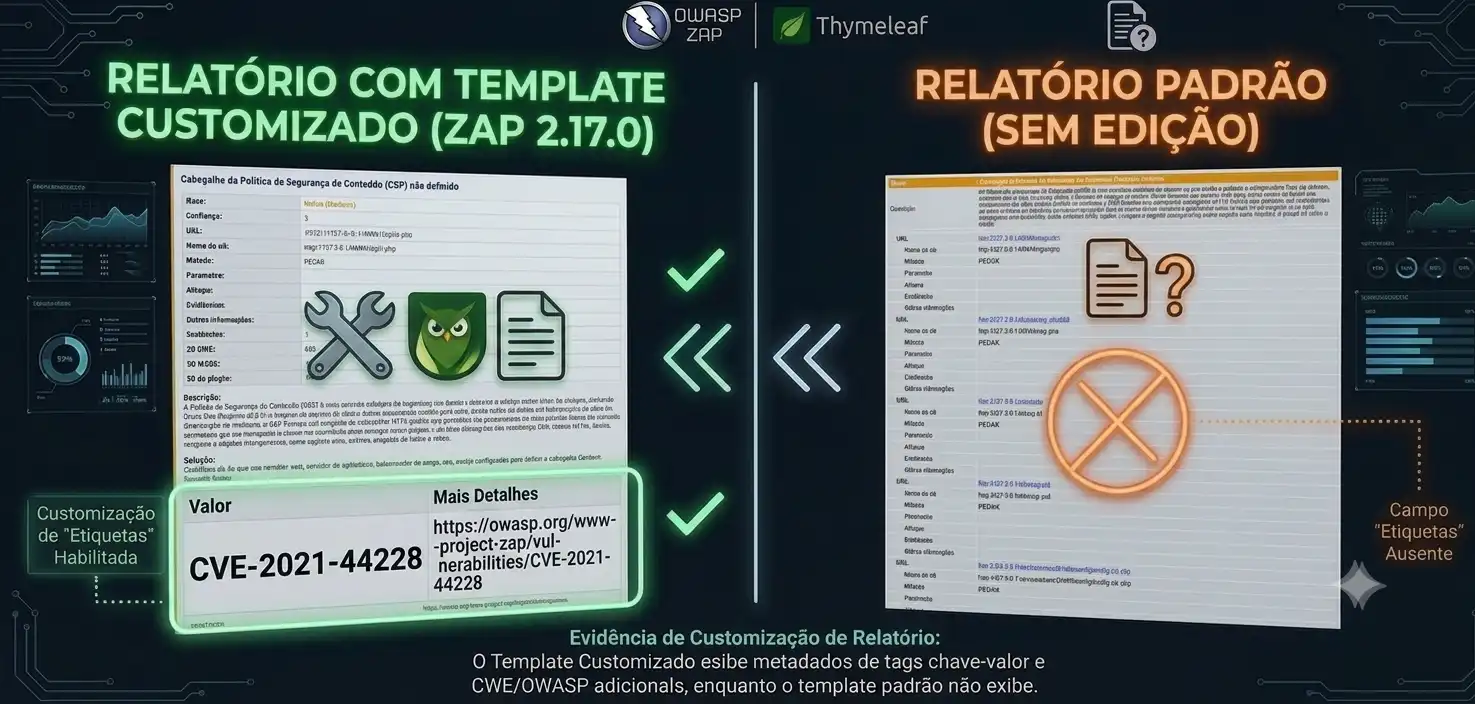
Durante muito tempo, enfrentei dificuldades para extrair informações limpas e estruturadas usando apenas a filtragem padrão por tags de chave-valor (CWE, OWASP, WSTG, POLICY, etc.). Para resolver essa dor, combinei automação de templates customizados com Inteligência Artificial, automatizando a categorização de riscos e gerando um relatório pronto, limpo e profissional em instantes.
Ficou assim:
Detalhes de como fazer passo a passo aqui -> https://github.com/luizfelipe-sec/owasp-zap-custom-reports