Simulação Educacional do Comportamento do W32 Blaster
- #Segurança, Autenticação, Autorização
Resumo
O presente trabalho apresenta a reconstrução didática do comportamento visivel do worm W32 Blaster/Lovsan, que afetou milhões de sistemas operacionais Microsoft Windows no ano de 2003. Em vez de reduzir o código malicioso original desenvolvido em linguagem C e Assembly, recria-se o comportamento observável pelo usuário por emio de três linguagens de programação representativas de distintas fases da história da computação:
Fortran (1957) - Desenvolvido pela IBM, é considerada a primeira linguagem de alto nível amplamente difundida. O padrão de 1977, utilizado neste trabalho, apresenta sintaxe estruturada e compatível com compiladores de diferentes épocas, servindo como referência histórica da programação científica.
Cobol (1959) - Fruto de esforço coordenado por instituições públicas e privadas, com liderança de Grace Murray Hopper, foi projetada para portabilidade e clareza no processamento de grandes volumes de dados. A versão de 1985 consolidou o uso em ambientes corporativos que também foram alvo do W32.Blaster.
Clipher (1985) - Compilador da família xBase, difundiu-se no Brasil a partir da dédaca de 1980 como ferramenta dominante para desenvolvimento de sistemas de gestão em microcomputadores. A estética de saída de tela e a dinâmica de interação reproduzidas neste trabalho remetem diretamente á experiência de usuários brasileiros daquele período.
A metodologia adotada baseia-se na simulação sem efeitos danosos, com o objetivo de preservar a memória tecnológica, documentar a dinâmica do incidente e demonstrar a evolução das linguagens de programação ao longo de décadas. O resultado contitui material educativo, acessível e seguro, que associa história da computação, conceitos de segurança cibernética e prática de programação.
Introdução
Em agosto de 2003, o worm conhecido como W32 Blaster, também denominado Lovsano ou MsBlast, passou a se propagar pela internet explorando uma vulnerabilidade no serviço RPC/DCOM (Remote Procedure Call / Distributed Copmponent Object Model) implementada nas versões Windows 2000, Windows XP e Windows Server 2003. A falha, classificada pela Microsoft no boletim de segurança MS03-026 e registrada no banco de dados CVE sob o identificador CVE-2003-0352, consistia em um transbordamento de buffer que permitia execução remota de código sem autenticação prévia.
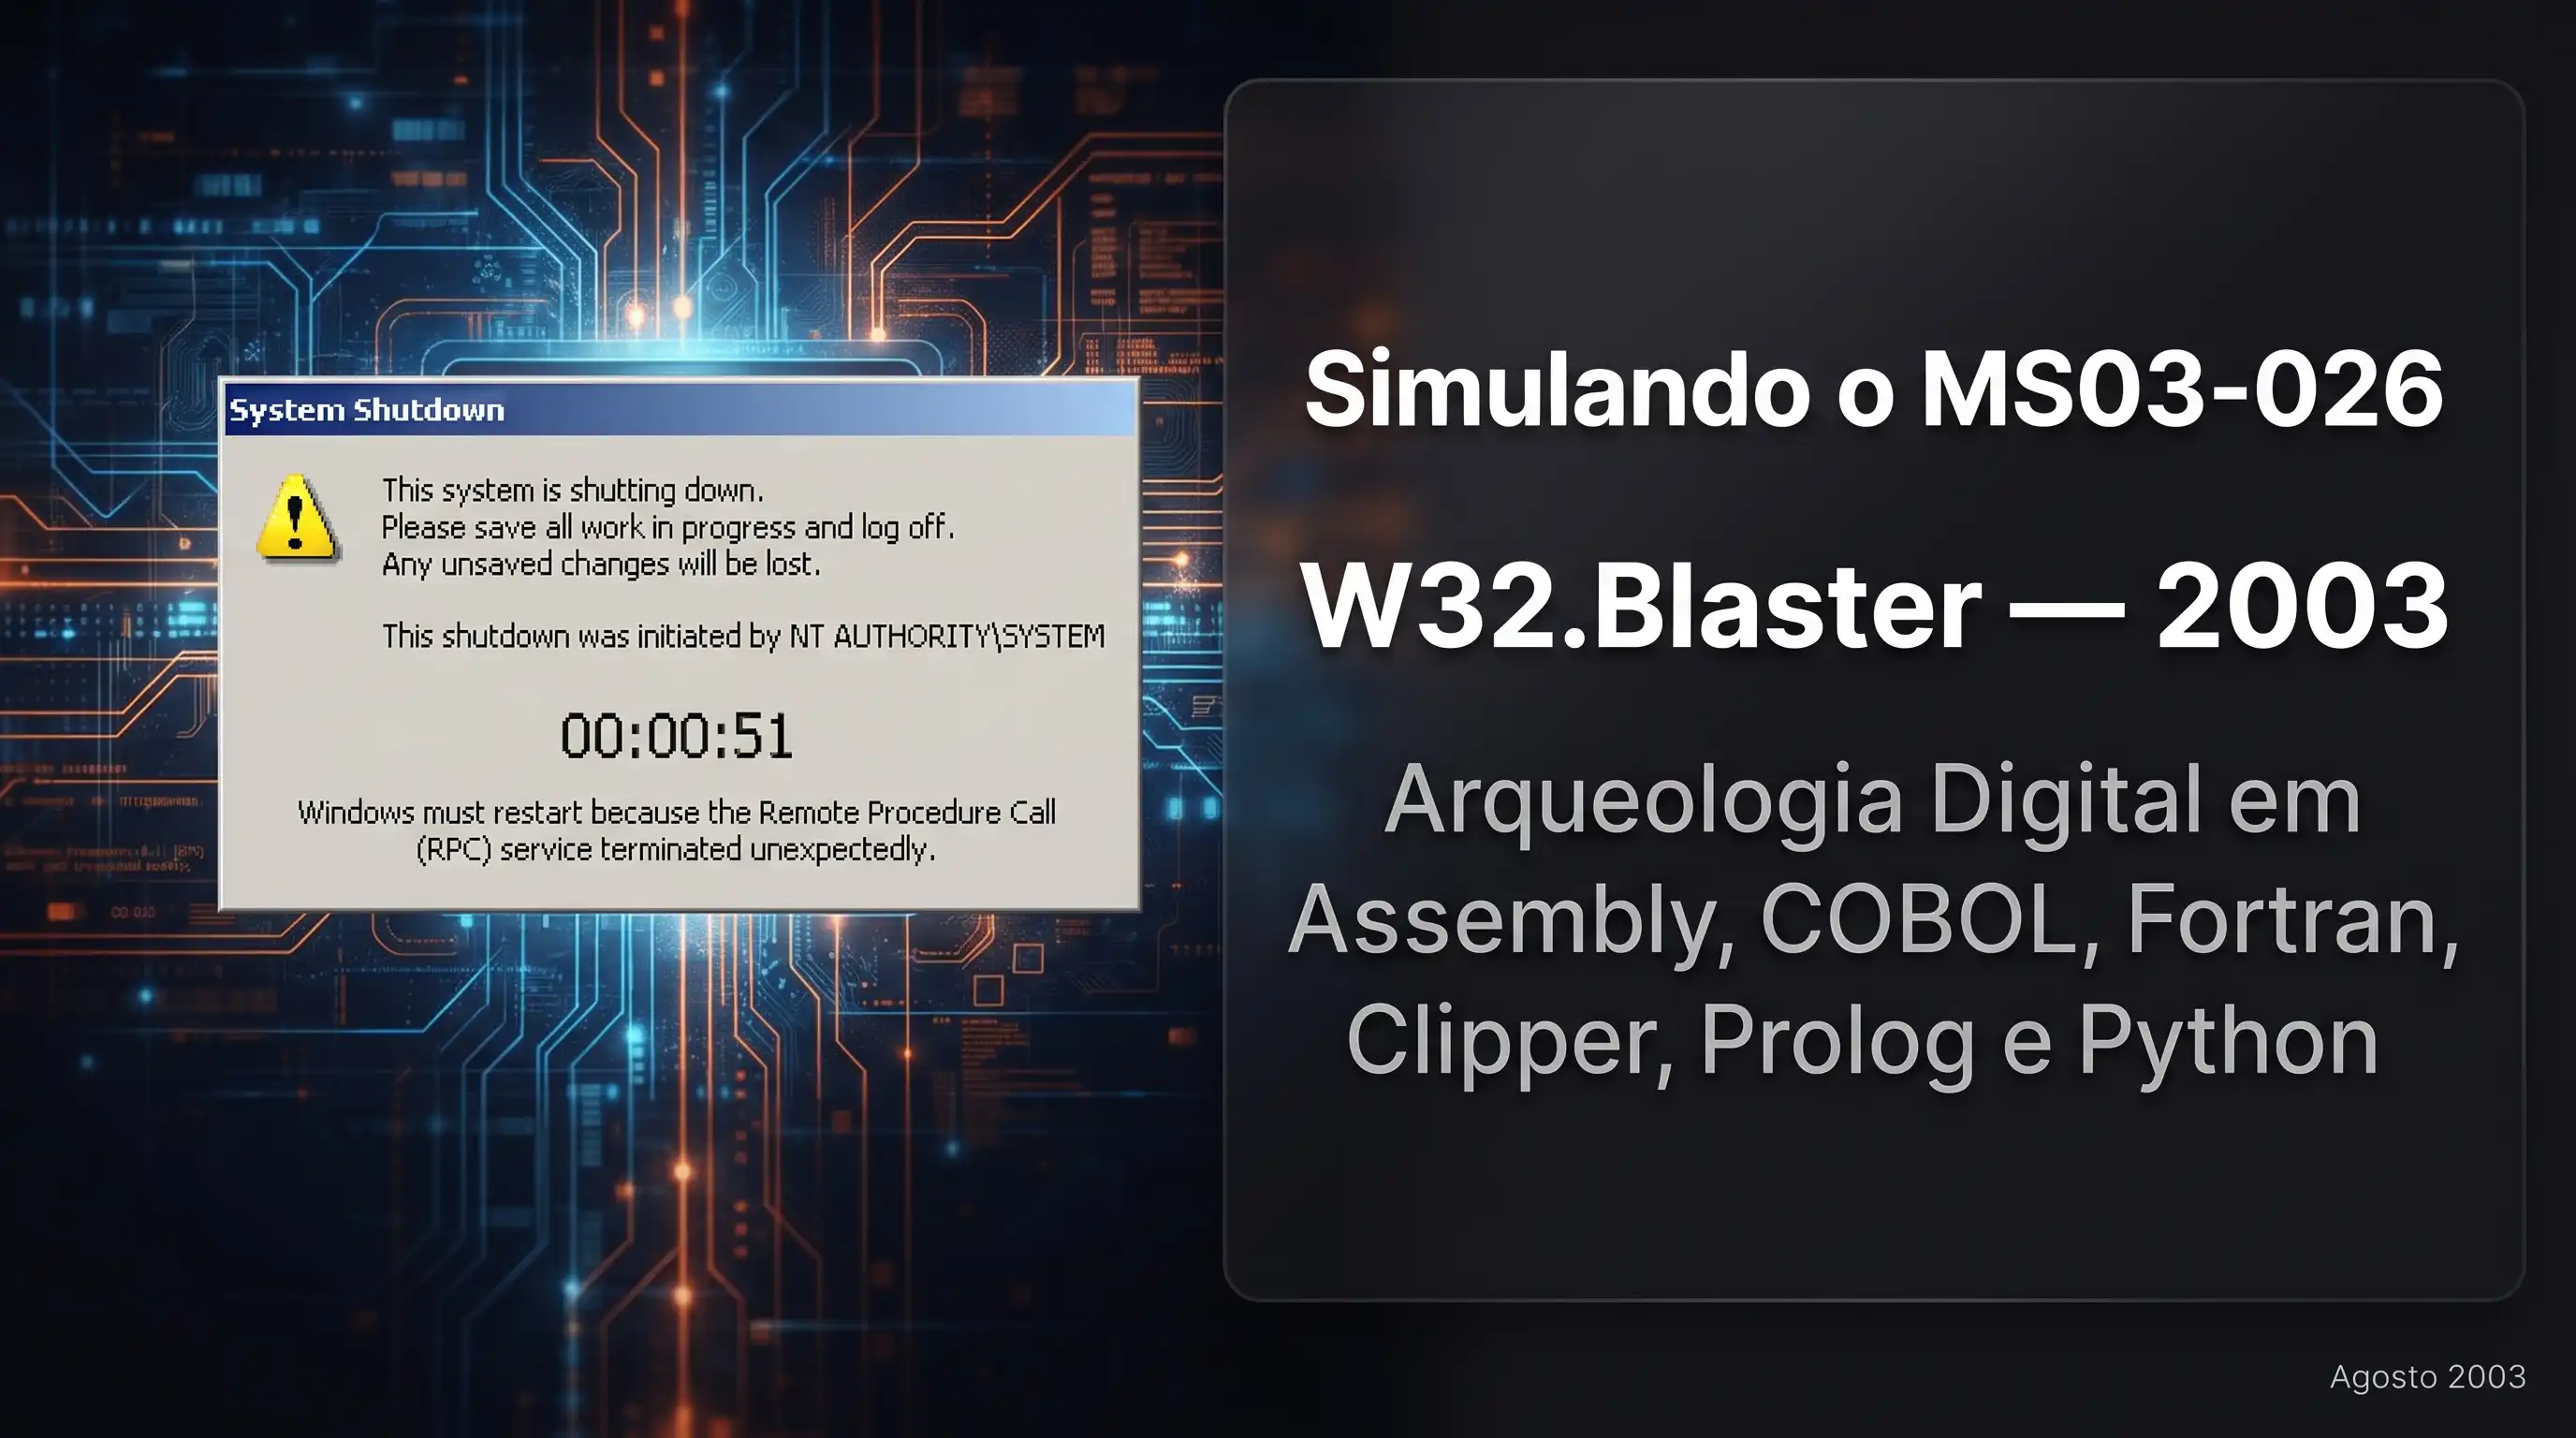
Do ponto de vista do usuário final, o efeito mais marcante e pertubador era a exibição de uma mensagem de sistema indicando o reinicio iminente da máquina em intervalo de aproximadamente sessenta segundos, sem possibilidade de interrupção imediata pelo procedimento convencional. Embora a vulnerabilidade tenha sido corrigida pela MIcrosoft ainda no mesmo ano, o epsódio permanece como um marco na história da segurança digital, não apenas pela escala da infecção, maspelo impacto psicológico e social em usuários leigos e corporativos.
A reconstrução direta do código original apresenta impedimentos éticos e legais, pois a criação e disseminação de software malicioso configuram conduta ilicita no Brasil (Lei nº 12.737/2012) e em jurisdições internacionais. Todavia, a preservação da memória e a compreensão pedagógica do fenômeno podem ocorrer por meio da simulação do comportamento, sem replicação de mecanismos de ataque. Nesse sentido, o presente trabalho propõe-se a reconstruir a interface e a dinâmica observada pelo usuário utilizando linguagens de programação que marcam épocas distintas da computação.
Fundamentos Histórica e Técnica
O vetor de ataque do W32.Blaster residia na porta TCP 135, utilizada pelo serviço RPC para comunicação entre processos. Ao explorar a vulnerabilidade, o código injetava uma rotina que estabelecia conexões adicionais e replicava o executável para outros endereços IP gerados aleatoriamente. O código-fonte original, decomposto e analisado por equipes de segurança, foi escrito em linguagem C complementada pro trechos em Assembly, otimizados para injeção rápida e propagação silenciosa.
A mensagem apresentada ao usuário era gerada pela própria ronina de desligamento do sistema operacional acionada remotamente.
"O sistema está sendo desligado. Salve todo o trabalho em andamento... Este desligamento foi iniciado por NT AUTHORITY\SYSTEM.".
A solução imediata consistema em executar o comando shutdown /a no interpretador de comandos, interrompendo a contagem regressiva, enquanto a solução definitiva dependia da instalaçãodo patch disponibilizado pela Microsoft. Sistemas operacionais lançados ou atualizados após 2003 não apresentam essa vulnerabilidade.
Linguagem de Programação Selecionadas
A escolha das linguagens não foi aleatória, cada uma representa uma fase distinta da computação, refletindo os ambientes onde o impacto do incidente foi sentido de forma diferenciada.
Discussão
A reconstrução demonstra que, embora o mecanismo de ataque original dependa de recursos de baixo nível (C e Assembly) indisponíveis ou inadequados em Fortran, Cobol e Clipper, a compreensão do fenômeno não depende de replicação do código malicioso. A separação entre comportamento visível e mecanismo interno é um princípio pedagógico essencial onde o usuário percebe e reage á interface, mas a vulnerabilidade reside em camadas profundas do sistema operacional.
Resultados
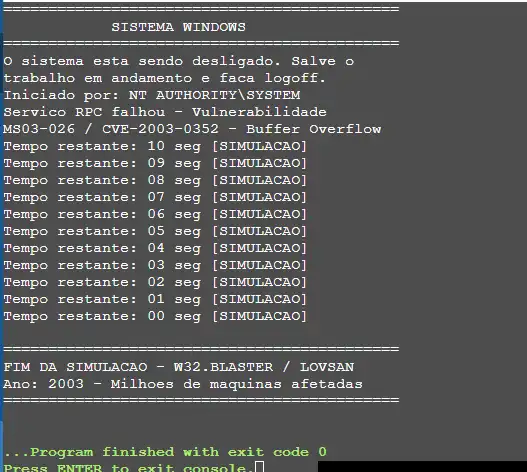
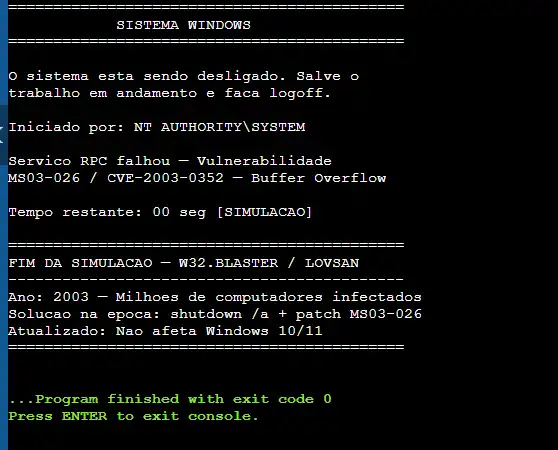
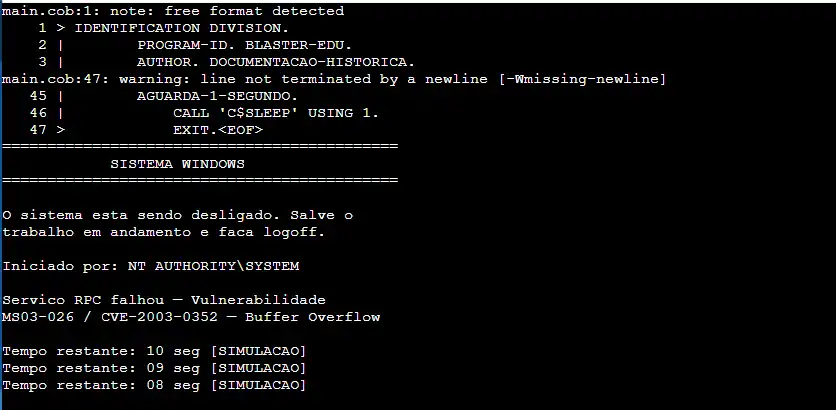
Conclusão
A presente contribuição registra não apenas um incidente de segurança, mas a forma como diferentes gerações de tecnologia coexistiram no mesmo momento histórico. A simulação educacional em Fortran, Cobol, Clipper etc, cumpre finalidade documental ao preservar a dinâmica observada pelo usuário, educativa, ao explicar a vulnerabilidade sem risco, e histórica, ao reconhecer a trajetória das linguagens que formam a base da computação moderna.
Exemplos no https://github.com/fydelis2025/Simulando_MS03-026-