Cyber na Prática #03
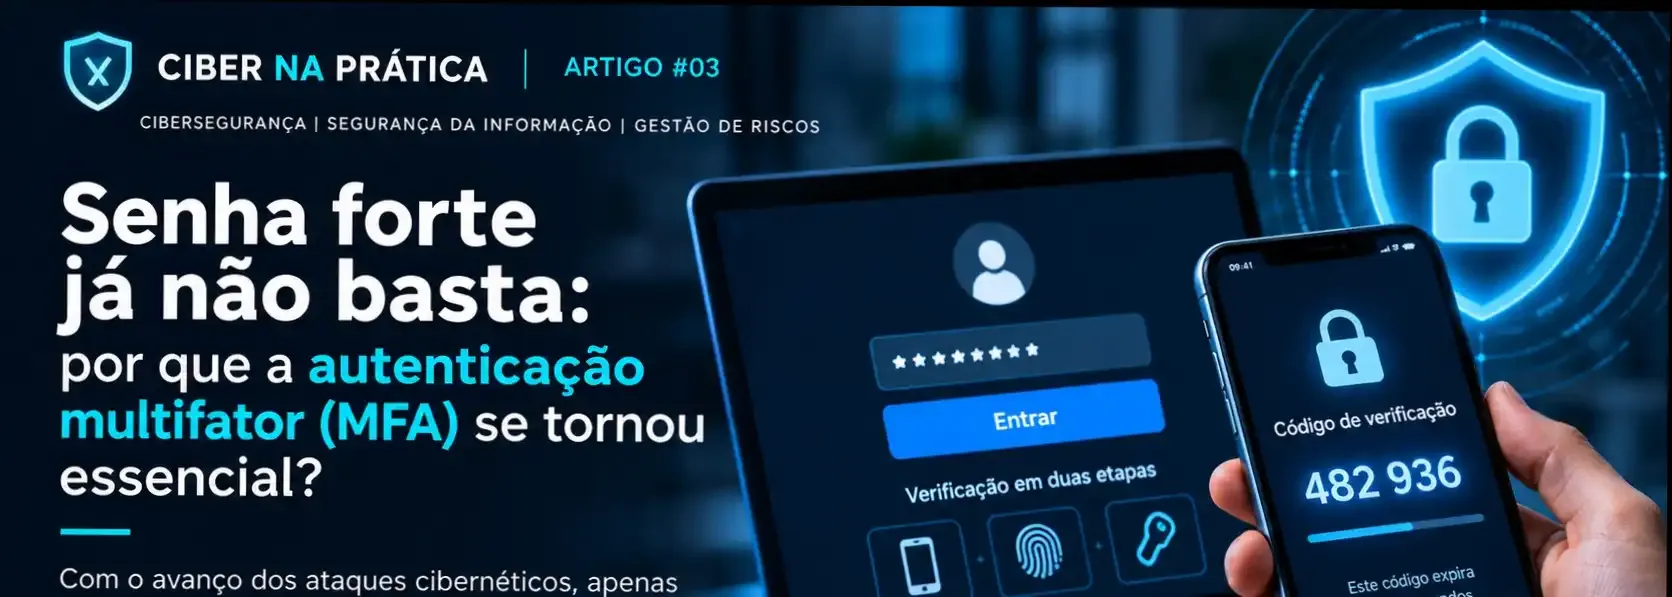
Cyber na Prática #03 | Senha forte já não basta: por que a autenticação multifator se tornou essencial?
Durante muitos anos, criar senhas complexas foi uma das principais recomendações para proteger contas e informações digitais.
Essa prática continua importante. Entretanto, a evolução das ameaças cibernéticas trouxe uma realidade que empresas e profissionais precisam compreender:
Uma senha forte, isoladamente, não é suficiente para garantir a proteção de uma identidade digital.
Ataques de phishing, vazamentos de credenciais e programas maliciosos demonstram que até senhas complexas podem ser comprometidas.
É nesse contexto que a autenticação multifator (MFA) assume um papel fundamental.
O que é autenticação multifator?
A autenticação multifator, ou Multi-Factor Authentication, consiste na utilização de dois ou mais fatores de categorias diferentes para verificar a identidade de um usuário.
Esses fatores podem envolver:
- Algo que você sabe: senha ou PIN.
- Algo que você possui: dispositivo autenticador ou chave de segurança.
- Algo que você é: impressão digital ou reconhecimento facial.
A proposta é adicionar barreiras de proteção. Dessa forma, o comprometimento de uma senha não necessariamente resulta no acesso indevido à conta.
Por que as senhas continuam vulneráveis?
Mesmo quando são complexas, senhas podem ser obtidas por meio de engenharia social, páginas fraudulentas, vazamentos de dados e malwares.
Outro problema recorrente é a reutilização de credenciais em diferentes plataformas.
Quando uma senha vazada é utilizada em vários serviços, o comprometimento de uma única plataforma pode representar riscos para outras contas.
Portanto, a segurança precisa considerar não apenas a qualidade das senhas, mas também os mecanismos utilizados para validar os acessos.
Nem todo MFA oferece a mesma proteção
Embora a autenticação multifator aumente a segurança, existem diferenças importantes entre seus métodos.
Códigos enviados por SMS e aplicativos autenticadores oferecem proteção adicional, mas ainda podem ser explorados em determinadas modalidades de phishing.
Já tecnologias como passkeys e chaves de segurança FIDO2 permitem autenticação resistente a phishing, utilizando mecanismos criptográficos associados ao serviço legítimo.
Isso demonstra que a evolução da segurança digital não depende simplesmente da quantidade de verificações, mas da qualidade dos controles implementados.
O desafio da segurança corporativa
Dentro das organizações, proteger identidades digitais exige uma visão mais ampla.
Não basta implementar MFA se a empresa mantém contas compartilhadas, permissões excessivas ou acessos de antigos colaboradores e fornecedores.
Uma estratégia eficiente deve considerar:
1. Autenticação reforçada para sistemas críticos.
2. Aplicação do princípio do menor privilégio.
3. Revisões periódicas de acessos e permissões.
4. Revogação tempestiva de credenciais desnecessárias.
5. Monitoramento de atividades suspeitas.
6. Conscientização contínua dos colaboradores.
Essas práticas reforçam a importância da integração entre Tecnologia da Informação, Recursos Humanos, Compliance e Gestão de Terceiros.
Segurança da informação também é gestão de riscos
A proteção de identidades não pode ser tratada apenas como uma configuração técnica.
Ela precisa integrar a governança da organização, com responsabilidades definidas, controles documentados e avaliações periódicas de eficácia.
Afinal, um acesso indevido pode comprometer informações confidenciais, interromper operações e provocar impactos financeiros e reputacionais.
Conclusão
A transformação digital ampliou a importância das identidades digitais para a continuidade dos negócios.
Nesse cenário, senhas fortes permanecem relevantes, mas devem fazer parte de uma estratégia de proteção mais abrangente.
Proteger uma identidade digital significa combinar autenticação segura, gestão de acessos, monitoramento e conscientização.
A pergunta que deixo para reflexão é:
Sua organização já exige autenticação multifator para os sistemas críticos ou ainda depende exclusivamente de senhas?
---
Ciber na Prática | Artigo #03
Cibersegurança, Segurança da Informação e Gestão de Riscos.