
O Mapa Invisível da Internet: As Ferramentas de OSINT que Todo Profissional de TI Deveria Conhecer
Você sabia que é possível descobrir uma quantidade impressionante de dados sobre qualquer domínio em poucos minutos e sem que o alvo faça ideia de que está sendo observado? (use com responsabilidade e para fins educacionais)🔍
A inteligência de fontes abertas (OSINT) é uma das etapas mais cruciais na segurança da informação, separei alguns sites indispensáveis:
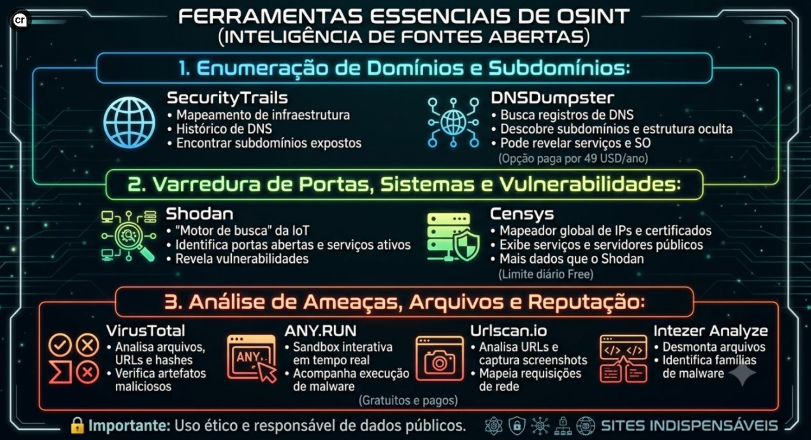
🌐 Enumeração de Domínios e Subdomínios:
• SecurityTrails: Excelente para mapear a infraestrutura de um alvo, histórico de DNS e encontrar subdomínios expostos.
• DNSDumpster: Busca registros de DNS para descobrir subdomínios (dependendo da configuração de resposta, informa dados sobre serviços, versões e às vezes até informação de sistema operacional), servidores de e-mail e estrutura oculta, podendo revelar serviços e SO (Opção gratuita limitada a 50 resultados por domínio e Plano Plus por 49 USD/ano).
📡 Varredura de Portas, Sistemas e Vulnerabilidades:
• Shodan: O "motor de busca" da IoT e de dispositivos conectados. Permite identificar portas abertas, serviços ativos e vulnerabilidades
• Censys: Mapeador global que analisa IPs e certificados para expor serviços e servidores públicos, oferecendo mais dados que o Shodan (traz mais informações do que o Shodan e tem um limite de crédito diário no plano Free)*.
🛡️ Análise de Ameaças, Arquivos e Reputação: (Gratuitos e pagos)
• VirusTotal: Analisa arquivos, URLs, IPs e *hashes* com mais de 70 motores de segurança para verificar artefatos maliciosos e registros históricos.
• OPSWAT MetaDefender Cloud: Multi-scanner com mais de 30 motores que utiliza a tecnologia CDR para desarmar e remover códigos maliciosos de documentos.
• Hybrid Analysis: Sandbox alimentada pela CrowdStrike que realiza análises estáticas e dinâmicas para avaliar o comportamento de arquivos e URLs em ambiente controlado *(Gratuito mediante cadastro e integrado ao CrowdStrike Falcon)*.
• Any Run: Sandbox interativa que permite interagir em tempo real com o sistema operacional de testes para acompanhar a execução de malwares.
• Urlscan io: Analisador de URLs que simula a navegação real, captura *screenshots* e mapeia requisições de rede para identificar *phishing* e redirecionamentos.
• Intezer Analyze: Desmonta arquivos e compara sua genética de código com um banco global para identificar famílias de *malware* conhecidas.
🔒 Importante lembrar: A coleta de inteligência via OSINT utiliza dados publicamente acessíveis e deve ser conduzida com ética, responsabilidade e dentro dos limites legais e regulatórios.
Coletas de informações voltadas para domínios:
https://securitytrails.com/
https://www.shodan.io/dashboard
https://censys.io/
https://dnsdumpster.com/
**Análise de Ameaças, Arquivos e Reputação**
https://www.virustotal.com/
https://metadefender.com/
https://hybrid-analysis.com/
https://any.run/
https://urlscan.io/
https://analyze.intezer.com/



