Ofensiva vs. Defensiva: Você conhece a diferença entre o Kali Linux e o Kali Purple?
Se você estuda ou trabalha com Cybersecurity, certamente conhece o Kali Linux. O que muitos ainda não sabem é que a Offensive Security desenvolveu uma versão focada inteiramente em segurança defensiva (Blue Team): o Kali Purple.
Embora compartilhem a mesma base Debian, os objetivos de cada distribuição são opostos:
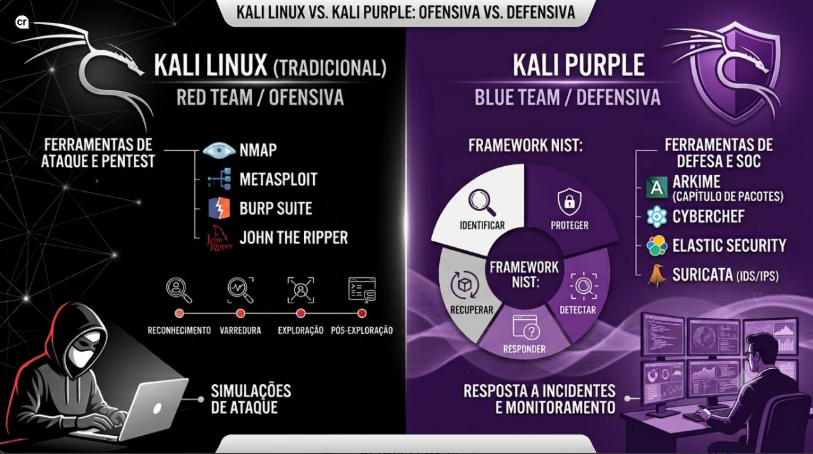
⚔️ Kali Linux (Tradicional) — Red Team & Pentest
Projetado para simular ataques, mapear vulnerabilidades e testar os limites das defesas.
Foco: Segurança Ofensiva (*Offensive Security*).
* Público: Pentesters, Red Teamers e Analistas de Vulnerabilidade.
* Ferramentas de Destaque: Nmap, Metasploit, Burp Suite, John the Ripper, Hydra.
* Objetivo: Explorar brechas para que a organização possa corrigi-las antes que um atacante real as explore.
🛡️ Kali Purple — Blue Team & Defesa
Criado para análise de segurança, caça a ameaças (*Threat Hunting*) e arquitetura defensiva (*SOC-in-a-box*).
* Foco: Segurança Defensiva e Resposta a Incidentes (*DFIR*).
* Público: Analistas de SOC, Incident Responders, Threat Hunters e Engenheiros de Defesa.
* Ferramentas de Destaque: Arkime, CyberChef, Elastic Security, Malcolm, Suricata, Zeek.
* Diferencial: Ferramentas organizadas com base no NIST Cybersecurity Framework (Identificar, Proteger, Detectar, Responder e Recuperar).
📊 Comparativo Direto: Kali Linux vs. Kali Purple
⚔️ Kali Linux (Tradicional)
• Foco: Segurança Ofensiva (Red Team)
• Objetivo: Simular ataques, explorar vulnerabilidades e testar controles de defesa.
• Perfil: Pentesters, Red Teamers e Analistas de Vulnerabilidade.
• Estrutura: Organizado pelas fases clássicas do Pentest (Recon, Exploitation, Post-Exploit).
• Uso Prático: Auditar sistemas e validar a postura de segurança antes que um ataque real aconteça.
• Ferramentas Chave: Nmap, Metasploit, Burp Suite, Hydra, John the Ripper.
🛡️ Kali Purple
• Foco: Segurança Defensiva e Resposta a Incidentes (Blue Team / DFIR)
• Objetivo: Monitorar tráfego, detectar ameaças, conter incidentes e realizar análise forense.
• Perfil: Analistas de SOC, Threat Hunters, Incident Responders e Engenheiros de Defesa.
• Estrutura: Mapeado rigorosamente no Framework NIST CSF (Identify, Protect, Detect, Respond, Recover).
• Uso Prático: Montagem de laboratório SOC-in-a-Box, análise de artefatos e criação de regras de detecção.
• Ferramentas Chave: Elastic Security, Arkime, Suricata/Snort, Zeek, CyberChef, Malcolm.
🎯 Qual escolher?
 Vá de Kali Linux se o seu objetivo for validar a eficácia de controles, encontrar falhas e simular vetores de ataque.
Escolha o Kali Purple se você precisa analisar tráfego, criar regras de detecção, examinar artefatos ou estruturar um SOC de testes.