Identidade é a Nova Fronteira: O Perigo das Credenciais Expostas e o Impacto no Back-End
Identidade é a Nova Fronteira: O Perigo das Credenciais Expostas e o Impacto no Back-End
Introdução
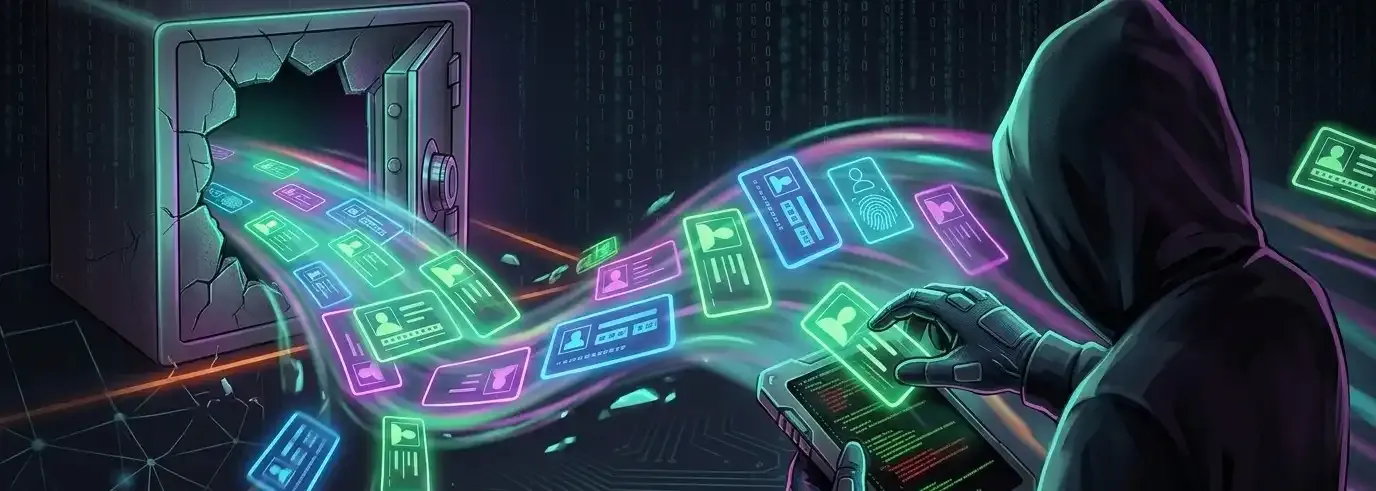
Até pouco tempo atrás, quando pensávamos em cibersegurança e invasões de sistemas, a primeira imagem mental envolvia vulnerabilidades de códigos ultra-complexos, engenharia reversa ou exploits sofisticados. No entanto, o cenário atual de ameaças mostra uma realidade muito mais sutil e alarmante: os atacantes não estão mais quebrando portas de servidores; eles estão simplesmente usando as chaves legítimas.
Atualmente, ataques baseados em identidade e vazamento de credenciais superaram os tradicionais exploits de software como o vetor inicial número um para invasões de grandes infraestruturas. Quando credenciais são expostas, o perímetro de segurança deixa de existir.
O Ecossistema do Perigo: Infostealers e Credential Stuffing
Para entender por que esse problema ganhou proporções críticas, precisamos olhar para como essa cadeia funciona na prática de ponta a ponta:
- Infostealers: Softwares maliciosos focados em roubo de dados infectam dispositivos de usuários comuns ou colaboradores e capturam silenciosamente logins, senhas salvos nos navegadores e cookies de sessão ativa.
- Fóruns e Mercados Ilicitios: Essas informações coletadas são organizadas em massivos bancos de dados e vendidas ou disponibilizadas livremente em fóruns especializados na dark web.
- Ataques de Credential Stuffing: Munidos dessas listas de e-mails e senhas vazadas, os criminosos utilizam ferramentas altamente automatizadas para testar as mesmas combinações em centenas de outras plataformas simultaneamente.
O grande trunfo desse ataque é comportamental: a persistente reutilização de senhas por parte dos usuários. Se o banco de dados de um e-commerce local de pequeno porte for vazado, aquelas credenciais tornam-se, em minutos, potenciais chaves mestras para tentar acessar e-mails corporativos, servidores e repositórios sensíveis.
O Impacto Direto no Back-End e Aplicações
Quando um atacante obtém sucesso ao explorar o vetor de contas válidas (Valid Accounts), o sistema se comporta exatamente como deveria com um usuário real. A partir desse ponto, o invasor ganha as permissões daquela conta corporativa e pode iniciar movimentações laterais, roubar dados confidenciais ou implantar pacotes maliciosos diretamente dentro do ecossistema de TI.
Para nós, desenvolvedores e profissionais de infraestrutura focado em camadas de Back-End, isso exige que a segurança não dependa apenas do sucesso do formulário de autenticação.
Boas Práticas Essenciais de Mitigação
Para blindar o desenvolvimento de aplicações contra o impacto de identidades expostas, algumas barreiras técnicas devem se tornar o padrão de qualquer projeto moderno:
- Implementação de Autenticação Multifator (MFA): Tornar o MFA obrigatório garante que, mesmo que a senha exata vaze, o atacante falhará ao não possuir o segundo fator físico ou temporário para o login.
- Políticas Restritas de Controle de Acesso (RBAC): Garantir que cada perfil de usuário ou serviço acesse estritamente o necessário para sua função, minimizando os danos caso uma credencial seja comprometida.
- Monitoramento Ativo de Logins Anômalos: Configurar o Back-End para identificar e barrar requisições com comportamentos atípicos (como múltiplos acessos em massa vindos de IPs de países distantes em poucos segundos).
Conclusão
Mitigar o risco de identidades expostas não é apenas uma tarefa do usuário final criando senhas complexas, mas sim uma responsabilidade de arquitetura de software no Back-End. Ao desenvolver sistemas preparados para assumir que credenciais podem falhar ou ser vazadas a qualquer momento, criamos barreiras que protegem o coração da infraestrutura contra os ataques automatizados mais eficientes do mercado atual.